Phishing : reconnaître un message d’hameçonnage et réagir
Un faux mail peut voler vos accès en quelques minutes. Apprenez à repérer un hameçonnage, à agir après un clic et à le signaler.
- Lecture : 5 min
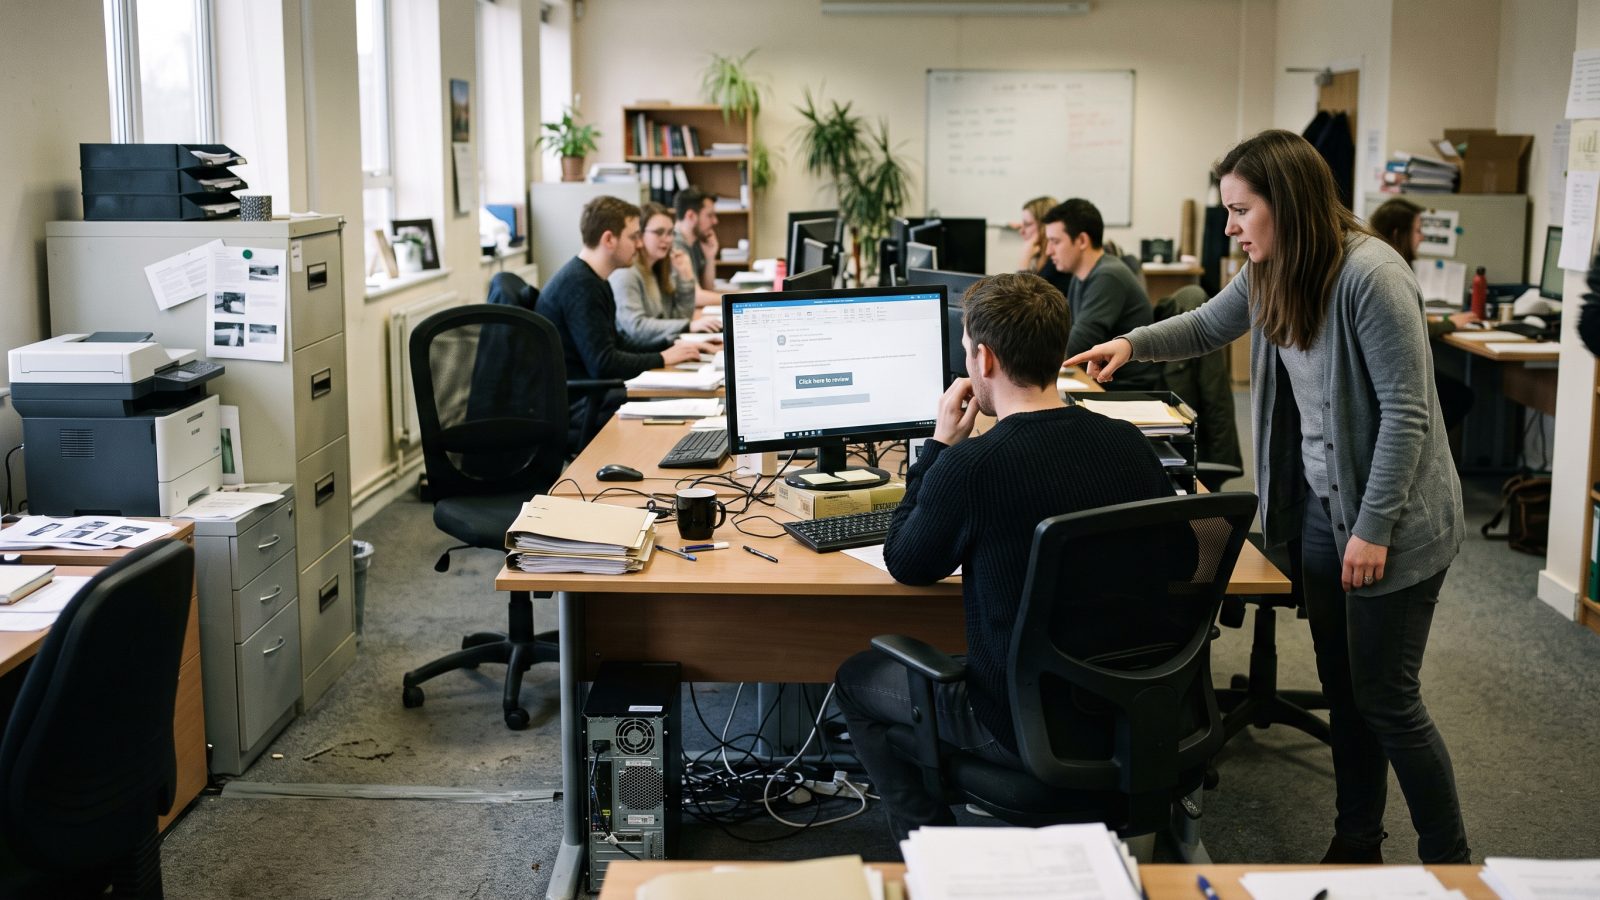
Le phishing, ou hameçonnage, est une tentative de fraude qui vise à vous faire cliquer, payer ou transmettre des données sensibles en se faisant passer pour un service connu. En pratique, un mail phishing, un SMS ou une page web imite souvent une banque, un transporteur, un service public ou un collègue. Le bon réflexe consiste à repérer les signes d’alerte avant de cliquer, puis à agir vite si vous avez saisi un mot de passe ou des coordonnées bancaires.
Phishing : définition et formes les plus courantes
La phishing définition la plus simple est la suivante : un message trompeur vous pousse à faire une action utile à l’escroc. Cette action peut être l’ouverture d’une pièce jointe, la saisie d’identifiants, l’envoi d’un virement ou le partage d’un code de validation.
Les formes les plus fréquentes sont :
- Le mail phishing, qui imite un expéditeur connu.
- Le SMS frauduleux, souvent lié à un colis, une amende ou une carte bancaire.
- L’appel téléphonique, parfois combiné à un email.
- La fausse page de connexion, copiée d’un service réel.
- Le spear phishing, c’est-à-dire un hameçonnage ciblé, rédigé pour une personne ou une entreprise précise.
Chez les petites structures, ces attaques s’inscrivent souvent dans des problèmes plus larges de Cybersécurité, parce qu’un seul clic peut exposer une boîte mail, un compte client ou un poste de travail.
Comment reconnaître un phishing avant de cliquer
Un message d’hameçonnage cherche à créer une réaction rapide. Vous devez donc ralentir et vérifier quelques points concrets.
- L’urgence affichée : compte bloqué, paiement refusé, colis suspendu, facture en retard.
- L’adresse de l’expéditeur : le nom affiché semble connu, mais l’adresse réelle contient un domaine étrange, une faute ou une variante.
- Le lien : en survolant le bouton, l’adresse visible ne correspond pas au service annoncé.
- Le ton : menaces, pression, récompense inhabituelle, promesse de remboursement.
- Les erreurs : logo flou, mise en page maladroite, fautes, formule générique.
- La demande : mot de passe, code MFA, RIB, numéro de carte, pièce d’identité.
Un message peut cependant être propre et crédible. Si un doute existe, n’utilisez pas le lien reçu. Ouvrez vous-même le site officiel dans votre navigateur ou appelez l’organisme avec un numéro vérifié de votre côté. Pour élargir le cadre sans refaire ici tout le panorama, vous pouvez consulter les principales menaces de cybersécurité et les parades.
Exemple de phishing : indices visibles dans un message français
Un exemple de phishing courant en France prend la forme d’un email ou d’un SMS sur un colis non livré. Le message annonce un supplément à payer ou une adresse à confirmer. Un autre scénario fréquent imite une banque et prétend qu’une opération doit être validée immédiatement.
| Élément du message | Ce qui doit alerter |
|---|---|
| Expéditeur | Adresse longue, domaine inhabituel, lettres inversées ou ajoutées |
| Objet | Ton alarmiste, délai très court, majuscules excessives |
| Lien ou bouton | Adresse sans rapport avec la marque annoncée |
| Contenu | Demande d’informations sensibles ou d’un paiement rapide |
| Signature | Absence de coordonnées vérifiables ou mentions incohérentes |
Le même principe s’applique aux faux messages internes. Dans une PME, un fraudeur peut se faire passer pour le dirigeant, le comptable ou un fournisseur afin d’obtenir un virement. Si vous gérez une petite structure, le sujet dépasse le seul email et rejoint la nécessité de mettre en place un plan de cybersécurité pour une PME.
Que faire dans l’heure si vous avez cliqué
Cliquer n’a pas toujours les mêmes conséquences. Tout dépend de ce qui s’est ouvert et de ce que vous avez fait ensuite. Agissez dans cet ordre :
- Fermez la page si vous avez seulement cliqué sans rien télécharger ni saisir.
- Ne renseignez rien si la page demande un mot de passe, un code ou des coordonnées.
- Déconnectez l’appareil d’Internet si un fichier s’est téléchargé ou si un programme s’est lancé. Coupez le Wi-Fi ou le câble réseau.
- Lancez une analyse de sécurité avec l’outil de protection déjà installé sur le poste.
- Prévenez rapidement la personne ou l’équipe qui gère l’informatique dans votre structure.
Si vous avez utilisé le même mot de passe sur plusieurs services, préparez aussi leur changement. Cette étape compte autant pour les comptes personnels que pour les accès professionnels, surtout si la boîte mail sert à réinitialiser d’autres identifiants.
Que faire si vous avez saisi vos identifiants ou vos données bancaires
Si vous avez entré vos accès sur une fausse page, le risque devient immédiat. Vous devez agir sans attendre.
- Changez le mot de passe du compte visé, puis ceux des autres comptes où il a pu être réutilisé.
- Activez ou réinitialisez la double authentification, si le service le permet.
- Vérifiez les connexions récentes et déconnectez les sessions inconnues.
- Contrôlez les règles de messagerie si votre boîte mail a été touchée, car un pirate peut créer un transfert automatique discret.
- Contactez votre banque via ses canaux officiels si vous avez saisi un numéro de carte ou validé une opération.
- Surveillez vos comptes et conservez les éléments utiles, comme les captures d’écran et l’heure des actions.
Si des données personnelles ont été fournies, il faut aussi surveiller les tentatives de réutilisation sur d’autres services. Cette vigilance s’inscrit dans une démarche plus large pour protéger ses données personnelles en ligne.
Signaler phishing et limiter la propagation
Signaler phishing sert à deux choses : réduire le risque pour les autres et accélérer la réaction des services concernés. Commencez par utiliser les fonctions de signalement intégrées à votre messagerie. Ensuite, passez par les dispositifs officiels adaptés au canal reçu, par exemple les plateformes publiques de signalement ou le service client officiel de l’organisme usurpé, sans utiliser les coordonnées présentes dans le message suspect.
Dans l’entreprise, prévenez aussi vos collègues si le message circule en interne. Un faux email crédible peut toucher plusieurs personnes le même jour. Si vous êtes plusieurs à recevoir le même message, comparez l’expéditeur réel, l’URL et la pièce jointe, sans transférer le lien de façon active.
Le cas des PME : faux virement, faux dirigeant, sensibilisation
Dans une PME, l’hameçonnage ne vise pas seulement les mots de passe. Il peut chercher un virement urgent, un changement de RIB ou une facture à payer hors procédure. Le message reprend alors le ton du dirigeant ou d’un fournisseur réel.
Quelques garde-fous simples réduisent le risque :
- Valider tout changement de coordonnées bancaires par un second canal, avec un numéro déjà connu.
- Imposer une double vérification pour les virements inhabituels.
- Former l’équipe avec des cas concrets, courts et réguliers.
- Limiter les droits d’accès aux outils financiers et aux boîtes mail sensibles.
- Documenter une procédure d’alerte si un salarié pense avoir cliqué.
Le point délicat est humain : un message bien rédigé arrive souvent pendant une journée chargée. La sensibilisation doit donc porter sur des signaux simples, répétés et applicables vite.
La réserve
Aucun signe ne permet de repérer tous les messages frauduleux à coup sûr. Certains emails sont presque parfaits, surtout lors d’attaques ciblées. À l’inverse, un message légitime peut contenir une formulation maladroite ou un changement réel de procédure. Le bon réflexe n’est donc pas de se fier à un seul indice, mais de vérifier le contexte, l’adresse réelle de l’expéditeur et le canal officiel du service concerné.
Autre limite, agir vite après un clic réduit le risque, mais n’efface pas toujours les conséquences. Si un identifiant a déjà été réutilisé ou si une opération bancaire a été validée, seule une démarche immédiate auprès des services officiels concernés peut contenir les effets.
FAQ
Questions fréquentes
Quel est le but du phishing ?
Le but du phishing est de vous faire transmettre une information utile à l’escroc ou de vous pousser à une action, comme cliquer, payer ou installer un fichier. Les données visées sont souvent les mots de passe, les coordonnées bancaires, les codes de validation et les informations d’identité.
Comment se prémunir du phishing ?
Vous réduisez le risque en vérifiant l’expéditeur réel, l’adresse du lien et la nature exacte de la demande avant toute action. Il faut aussi utiliser des mots de passe distincts, activer la double authentification et passer par le site officiel plutôt que par le lien reçu.
Quelle est la différence principale entre le phishing et le spear phishing ?
Le phishing classique vise un grand nombre de personnes avec un message générique. Le spear phishing est ciblé : le message reprend votre contexte, votre entreprise ou vos contacts pour paraître plus crédible.
Quels sont les types de phishing ?
Les types courants sont le mail phishing, le SMS frauduleux, l’appel téléphonique, la fausse page de connexion et l’attaque ciblée contre une personne ou une entreprise. Ils reposent tous sur la même logique : usurper la confiance pour obtenir une action rapide.